 zhaozhiqiang

WiFi 渗透:能破的,从来都是弱密码
WPA2 的加密从没被攻破过,所有「破解 WiFi」本质都是在猜密码。这篇讲完整流程和每一步的真实成功率:怎么读 airodump 的输出、PMKID 为什么不用等客户端、deauth 的副作用、802.11w 为什么会...
Frida 脚本入门:Hook Java 方法的 10 个常用模板
每次写 Frida 脚本都要重想「怎么 hook 构造函数」「怎么处理重载」「改返回值怎么写」?本文把最常见的 10 种场景做成可直接改用的模板:参数返回值、重载、构造函数、改返回、读写字段、遍历...

2026年四大AI渗透平台深度横评:HexStrike VS SpecterAI VS SQLMap-AI VS 自建Agent
导读2026年,AI 渗透测试平台迎来爆发期:从开源 MCP 框架到国产单兵作战系统,从专精 SQL 注入的封装器到完全自主开发的智能 Agent,各种形态的工具层出不穷。很多新手面对这么多选择直接懵了...

AI Agent 翻车实录:GitLost 漏洞深度解析 – 攻击者一句话,GitHub 私有代码全泄露
# AI Agent 翻车实录:GitLost 漏洞深度解析## 攻击者一句话,GitHub 私有代码全泄露> **本文热度参考**:GitLost 由 Noma Labs 于 2026-07-06 披露,DarkReading、InfoQ、36氪、AI前线等媒...
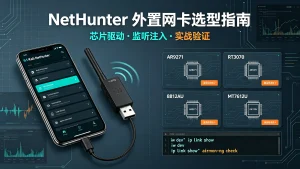
NetHunter 外置无线网卡选型指南:AR9271 / 8812AU / MT7612U 全对比
插上外置网卡却看不到 wlan1?问题往往不在网卡而在内核。本文按「先查驱动、再挑芯片」的顺序,横向对比 AR9271、RT3070、RTL8812AU、MT7612U、MT7921AU 的监听与注入能力,给出三档具体型号、...
手机变砖之后:从 fastboot 到 9008
刷机失败黑屏,先别慌——「砖」分三种,处理方式完全不同。能进 fastboot 的九成能救回来,进不去的要看能不能进 9008。这篇讲清三种状态的判断方法、常见报错的含义,以及哪些情况是真的救不...
MCP 协议如何让手机变成 AI 渗透神器:原理+实战(含 CVE-2026-35394 安全警示)
一文讲透 MCP 协议原理(AI的USB-C),手机端完整部署 Gemini CLI + Burp MCP + Nmap MCP,自然语言指挥渗透测试,并预警 CVE-2026-35394 移动端 MCP 漏洞与提示注入风险。
手机渗透选型指南:Kali NetHunter 完整版 VS Termux-X VS Kalidroid,三方案深度对决
导读 想用手机搞渗透测试,网上教程一搜一大把,但版本五花八门:有人说要刷 Kali NetHunter,有人说装个 Termux 就行,还有人推荐 Kalidroid——到底选哪个? 很多新手踩过坑才明白:这三个不...
HTTP/2 和 HTTP/3 抓包:为什么 Follow TCP Stream 不好使了
以前右键 Follow TCP Stream 就能看完一次请求,现在屏幕上全是交错的 HEADERS 和 DATA。因为 HTTP/2 把多条流压进同一条 TCP,HTTP/3 干脆换了 UDP。这篇讲清 h2 怎么按 streamid 锁定、HPACK ...
文件上传:从改后缀到 .user.ini
文件上传和其他漏洞的区别是:它们最坏是「读」,这个是「写」,一旦打通直接就是 RCE。这篇讲清真正决定成败的不是后缀黑名单,而是服务器怎么解析这个文件——包括 .htaccess 与 .user.ini 这...
1024:写给还在折腾的我们
1024 是 2 的 10 次方,也是四个少年凑在一起的又一个秋天。这篇不聊技术,聊那些装不上的虚拟机、半夜挂掉的服务器、被自己推翻的方案,以及从兴趣小组到个体户工作室的那一步。写给团队,也写...
本地大模型做安全日志分析:Ollama + 规则粗筛 + LLM 研判完整实现
把日志发给云端大模型,等于用数据外泄解决数据安全问题。本文给出一套可运行的本地方案:Python 正则解析 Nginx 日志、规则打分筛出候选、再用 Ollama + qwen2.5 做研判并输出结构化 JSON。附...