 zhaozhiqiang

HTTP/2 和 HTTP/3 抓包:为什么 Follow TCP Stream 不好使了
以前右键 Follow TCP Stream 就能看完一次请求,现在屏幕上全是交错的 HEADERS 和 DATA。因为 HTTP/2 把多条流压进同一条 TCP,HTTP/3 干脆换了 UDP。这篇讲清 h2 怎么按 streamid 锁定、HPACK ...
蓝牙安全防护完全指南:保护你的设备免受非法侵害
⚠️ 重要法律提示(必读) 本文仅用于蓝牙安全技术科普与个人设备防护学习。任何未经授权对他人蓝牙设备进行扫描、探测、攻击或监听的行为均属于违法行为,将依法承担民事、行政甚至刑事责任...
JWT 的坑,几乎都不在签名上
JWT 是签名不是加密,payload 谁都能解开看。真正天天出事的地方不是 alg:none,而是没有吊销机制(改密码、封号后 token 依然有效)、有效期设成七天、密钥用 secret 这种字典词,以及把 JWT ...
SSRF:让服务器替你发请求
SSRF 的关键不是「读到了什么」,而是服务器替你发了一个请求。这篇讲三个判断前提、盲打型怎么用带外通道确认、内网里哪些目标值得试,以及为什么「过滤 127.0.0.1」这种黑名单永远堵不完——...
Wireshark 入门:比抓包更难的是知道抓哪里
Wireshark 真正难的地方不在抓包,在抓对位置和过滤噪音。这篇讲包从哪来(交换机隔离、无线监听、Windows 回环)、两种过滤器为什么不能混、五个够用八成的过滤表达式、Follow TCP Stream 的中...
CAN 总线消息逆向实战:ICSim + cansniffer + SavvyCAN 三步找出车速与门锁信号
CAN逆向零基础实战:用ICSim模拟器(不用真车)+ cansniffer高亮变化 + SavvyCAN深挖信号,三步找出车速/门锁/油门对应CAN ID,含工具对比表和避坑清单。
2026 边缘 AI 全面崛起:脱离云端离线运行,本地智能时代正式来临
2026 年边缘 AI 迎来高速发展,无需联网也能运行大模型,手机、电脑、嵌入式设备均可部署离线智能应用,本文详解发展优势、适用场景与入门使用方法。
从零开始:在一加6T上成功刷入Kali NetHunter全过程记录
从零开始:在一加6T上成功刷入Kali NetHunter全过程记录作者:星宇安全实验室一、前言:为何选择NetHunter?在看到网上关于使用手机进行Bad USB攻击、隐蔽渗透等演示后,我萌生了一个想法:能否...

AI Agent 翻车实录:GitLost 漏洞深度解析 – 攻击者一句话,GitHub 私有代码全泄露
# AI Agent 翻车实录:GitLost 漏洞深度解析## 攻击者一句话,GitHub 私有代码全泄露> **本文热度参考**:GitLost 由 Noma Labs 于 2026-07-06 披露,DarkReading、InfoQ、36氪、AI前线等媒...
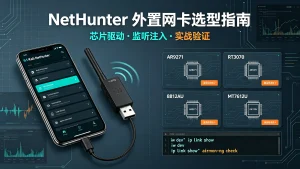
NetHunter 外置无线网卡选型指南:AR9271 / 8812AU / MT7612U 全对比
插上外置网卡却看不到 wlan1?问题往往不在网卡而在内核。本文按「先查驱动、再挑芯片」的顺序,横向对比 AR9271、RT3070、RTL8812AU、MT7612U、MT7921AU 的监听与注入能力,给出三档具体型号、...
NetHunter 安装失败?这 10 个常见错误及解决方案,99% 的人都遇到过
大家好,我是赵志强,专注零基础手机安全研究。最近后台很多朋友留言,说安装 NetHunter 时踩了一堆坑:要么下载半天中途断开,要么装完进不去系统,要么工具各种报错。很多新手因为一两个小问...