 zhaozhiqiang


2026年AI智能体安全完全指南:提示注入、记忆投毒与防护实战
导读2026年被称为'AI原生元年',AI智能体(Agentic AI)已深入企业运营的每个环节——它们能自主调用工具、执行代码、访问数据库。但随之而来的是一类全新的安全威胁:提示注入(Prompt Injecti...
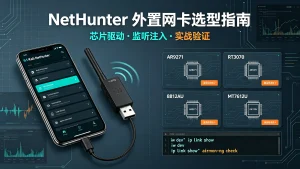
NetHunter 外置无线网卡选型指南:AR9271 / 8812AU / MT7612U 全对比
插上外置网卡却看不到 wlan1?问题往往不在网卡而在内核。本文按「先查驱动、再挑芯片」的顺序,横向对比 AR9271、RT3070、RTL8812AU、MT7612U、MT7921AU 的监听与注入能力,给出三档具体型号、...
2026 年网络安全站长必备插件|安全第一,亲测无后门 + 兼容 Zibll 7.8
作为一个做网络安全技术的站长,我对插件的要求只有一个:安全第一,功能第二。过去 3 年,我见过太多网站因为安装了有漏洞的插件被黑,甚至有很多热门插件本身就藏着后门。这篇文章里的所有插...
2026年四大AI渗透平台深度横评:HexStrike VS SpecterAI VS SQLMap-AI VS 自建Agent
导读2026年,AI 渗透测试平台迎来爆发期:从开源 MCP 框架到国产单兵作战系统,从专精 SQL 注入的封装器到完全自主开发的智能 Agent,各种形态的工具层出不穷。很多新手面对这么多选择直接懵了...
从零开始:在一加6T上成功刷入Kali NetHunter全过程记录
从零开始:在一加6T上成功刷入Kali NetHunter全过程记录作者:星宇安全实验室一、前言:为何选择NetHunter?在看到网上关于使用手机进行Bad USB攻击、隐蔽渗透等演示后,我萌生了一个想法:能否...
小米 / 红米 HyperOS 刷 NetHunter 全流程:解锁 BL 到 Kali chroot
小米/红米刷 NetHunter 为什么比一加难?BL 解锁政策收紧、Android 13+ 的 init_boot 分区、GKI 内核、ARB 反回滚,四个坑一个都躲不开。本文按顺序走完解锁 BL、提取 init_boot、Magisk 修补、...
Kali Linux 2026.1 新功能详解:NetHunter 迎来历史性突破!
大家好!我是赵志强,专注于零基础手机安全研究。今天给大家带来 Kali Linux 2026.1 的完整更新解析,特别是NetHunter 部分的历史性突破—— 这绝对是移动安全领域今年最重要的事件之一! Kali ...

CVE-2025 高危漏洞快速复盘:8 个年度重点逐一拆解(含移动端在野利用)
复盘 2025 年最值得记住的 8 个高危漏洞:三星Quram图像解析RCE、WhatsApp+苹果链式利用、Next.js权限绕过、FortiWeb漏洞链、Roundcube邮件即入侵、Notepad++供应链后门等,附新手自查清单。
2025年一加7pro刷twpr / magisk / kali nethunter教程+资源下载+避坑指南
从二手市场500淘了一个一加7pro 12+256 ,根据网上教程刷机但很多坑,折腾一周后搞定,记录下给后人避坑资源下载:链接:https://pan.quark.cn/s/c16b972509f2提取码:mUW7本文是主流程+避坑指南...
Burp Suite 汉化与配置指南:中文显示、必备插件与六个必改设置
很多人搜「Burp 汉化」,真正卡住的其实是中文显示成方块。本文把界面翻译和字符编码两个问题拆开:先给出字体 + UTF-8 + GBK 响应的完整修复方案,再说明汉化补丁的原理与三个真实风险,最后列...
终于!三星 S10 系列 NetHunter 无线注入完美修复教程
大家好!我是赵志强,星宇安全实验室安全研究员,专注于零基础手机安全研究。今天给大家带来一个全网首发、千呼万唤的好消息——三星S10系列 NetHunter 的内置无线注入功能终于完美修复了! 这...
车速值还原与重放伪造仪表盘数据:CAN 信号解码+注入实战(ICSim 全程演示)
上一篇我们停在哪上一篇(《CAN 总线消息逆向实战:ICSim + cansniffer + SavvyCAN 三步找出车速与门锁信号》)我们完成了第一步:看懂 CAN 报文——用 cansniffer 按 ID 分组、看哪个字节在变...