Nethunter共31篇
Kali Nethunter是一款用于安全研究的手机固件包,可以使Android设备增加“无线安全分析”、“合法硬件调试”、“合规设备模拟”等安全研究相关硬件功能以及metasploit等软件工具
🎯 Kalidroid实战渗透测试完整流程指南(完整版)
Kalidroid实战渗透测试完整流程指南,涵盖环境搭建、WiFi监控配置到网络扫描的全过程。适合网络安全研究者学习移动端渗透测试技术,快速掌握Kalidroid工具使用方法。

 8天前
🔥 Kalidroid深度评测:无需Root的移动Kali Linux革命
Kalidroid深度评测:无需Root的移动Kali Linux革命,详细分析其技术优势、功能特点、与NetHunter对比以及实际应用场景。
 12天前
🔥 Kali NetHunter深度技术解析:从渗透测试到安全研究的专业平台
Kali NetHunter深度技术解析:从渗透测试到安全研究的专业平台,涵盖架构设计、核心功能、应用场景和最佳实践。
13天前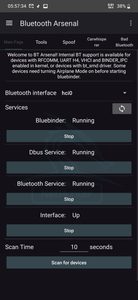
使用安卓设备及Nethunter研究蓝牙BLE技术
前言在本次更新中,我将分享如何扩展可发送蓝牙广告数据包的 Android nRF Connect 应用程序的信号,在最新的 iOS 17 上演示蓝牙BLE技术的正常通信机制,展示特定的合法广告包的传输范围,同时介...
1个月前一加8/8T/8Pro安装Kali NetHunter完整指南:从零开始的移动安全渗透测试平台
一加8/8T/8Pro安装Kali NetHunter完整指南:从解锁Bootloader到完成NetHunter安装的详细教程,帮助您将手机变成强大的移动安全渗透测试平台。
1个月前从零开始:在一加6T上成功刷入Kali NetHunter全过程记录
从零开始:在一加6T上成功刷入Kali NetHunter全过程记录作者:星宇安全实验室一、前言:为何选择NetHunter?在看到网上关于使用手机进行Bad USB攻击、隐蔽渗透等演示后,我萌生了一个想法:能否...
1个月前
车速值还原与重放伪造仪表盘数据:CAN 信号解码+注入实战(ICSim 全程演示)
上一篇我们停在哪上一篇(《CAN 总线消息逆向实战:ICSim + cansniffer + SavvyCAN 三步找出车速与门锁信号》)我们完成了第一步:看懂 CAN 报文——用 cansniffer 按 ID 分组、看哪个字节在变...
1个月前DBC 自动生成与 SavvyCAN 图形联动:给 CAN 流水线装上“能看懂信号的眼镜”(cantools 实测 + 启发性信号扫描)
从手工抠 hex 到 DBC 自动解析:cantools 编解码实测一致(120km/h 帧逐字节还原)+ SavvyCAN 曲线画车速 + 自动扫描脚本识别信号位置(byte3+byte4 命中)。
1个月前从模拟器到真实车载网络:树莓派/USB-CAN/PCAN 硬件接入全过程 + 合法研究流程(附接线避坑)
写在前面:模拟器练到哪一步了?前三篇我们走完了这样一条路:1131 CAN 总线入门(vcan0 虚拟总线 + candump/cansend)→ 1132 消息逆向(ICSim + cansniffer + SavvyCAN 找 ID)→ 1133 信号解...
1个月前CAN 自动化研究流水线:Python 抓包统计 + 周期探测 + 注入引擎(三个可直接跑的真脚本,已实测验证)
前三篇的痛点回顾一下我们走过的路:1133 DBC 自动生成与 SavvyCAN 图形联动:给 CAN 流水线装上“能看懂信号的眼镜”(cantools 实测 + 启发性信号扫描)手动抓 0x244 算车速、1134 接上真实总...
1个月前